Skip to content
ทีมทนาย Notary Public บริษัท Thai Notary Law & Service — ทนายผู้ได้รับใบอนุญาตทำคำรับรองลายมือชื่อและเอกสารจากสภาทนายความในพระบรมราชูปถัมภ์

ทีมทนายผู้ได้รับใบอนุญาต Notarial Services Attorney

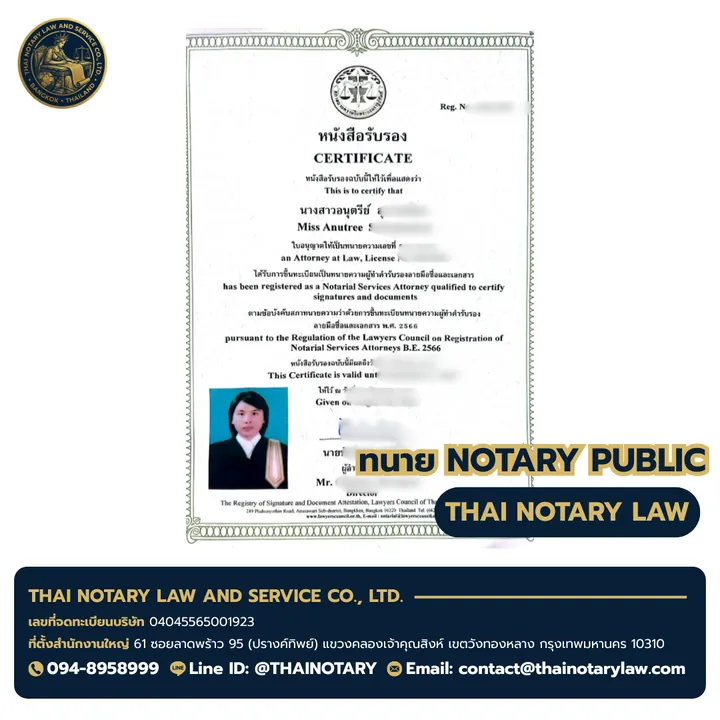
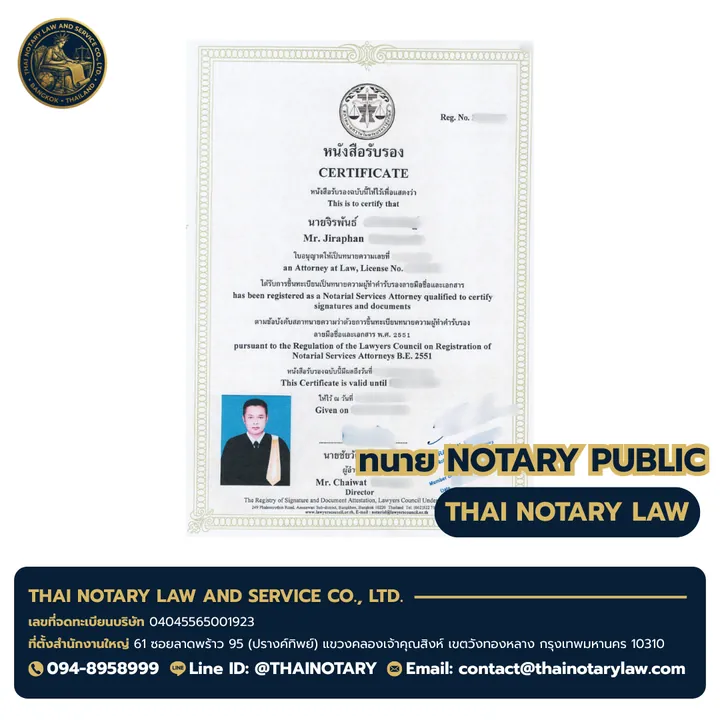
ใบอนุญาตจากสภาทนายความในพระบรมราชูปถัมภ์

  • ใบอนุญาตทนายทำคำรับรองลายมือชื่อและเอกสาร (Notary Public) ของ ทนายอนุตรีย์ Miss Anutaree

    ทนายอนุตรีย์Miss Anutaree

    Notarial Services Attorney • Sworn Translator

  • ใบอนุญาตทนายทำคำรับรองลายมือชื่อและเอกสาร (Notary Public) ของ ทนายจิรพันธ์ Mr. Jirapan

    ทนายจิรพันธ์Mr. Jirapan

    Notarial Services Attorney • Corporate Counsel

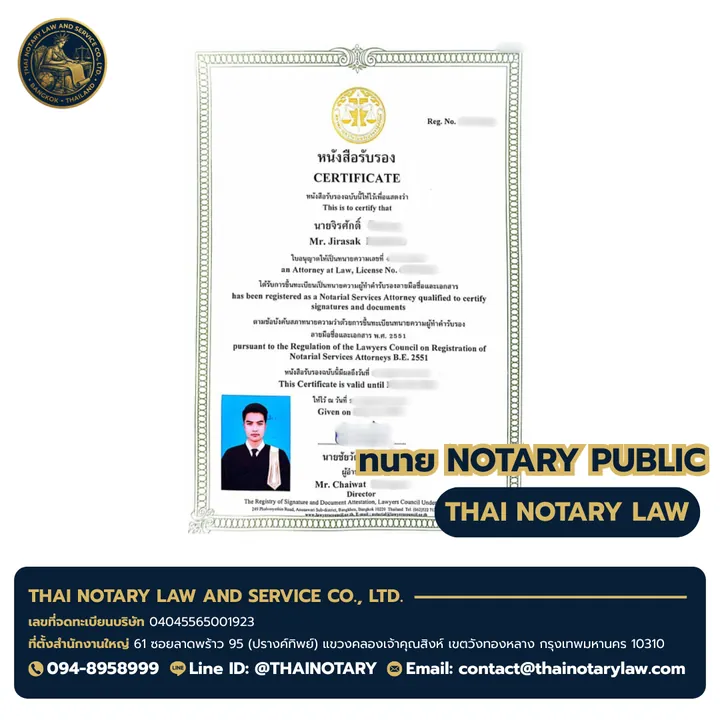
  • ใบอนุญาตทนายทำคำรับรองลายมือชื่อและเอกสาร (Notary Public) ของ ทนายจิรศักดิ์ Mr. Jirasak

    ทนายจิรศักดิ์Mr. Jirasak

    Notarial Services Attorney • Litigation

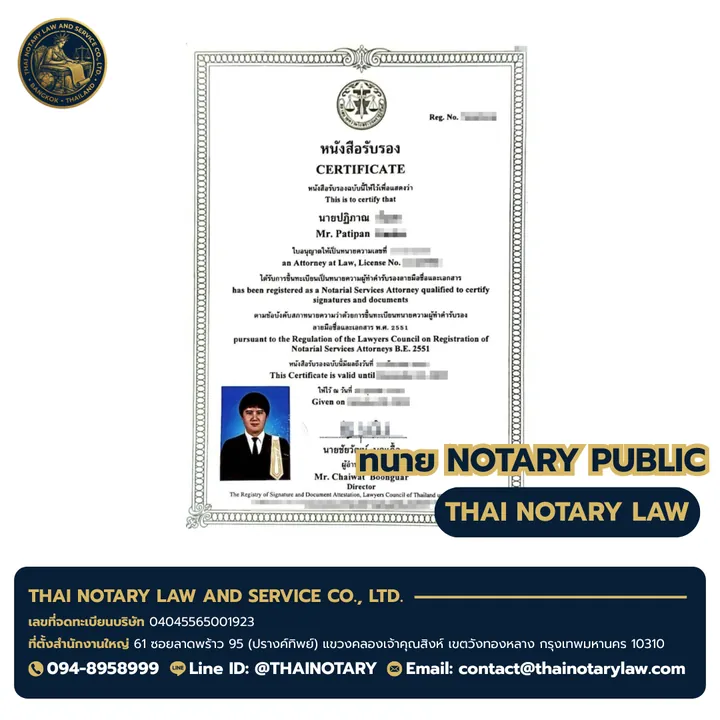
  • ใบอนุญาตทนายทำคำรับรองลายมือชื่อและเอกสาร (Notary Public) ของ ทนายปฏิภาณ Mr. Patipan

    ทนายปฏิภาณMr. Patipan

    Notarial Services Attorney • Immigration

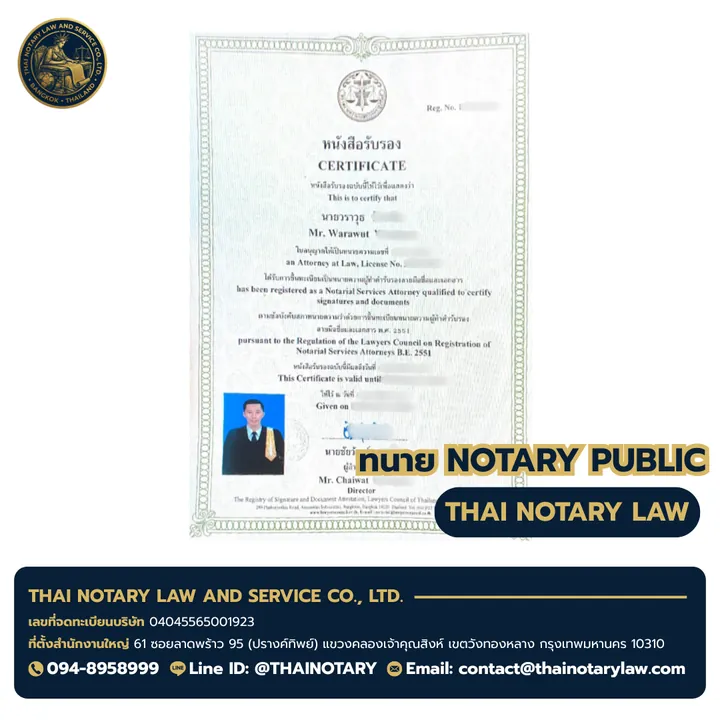
  • ใบอนุญาตทนายทำคำรับรองลายมือชื่อและเอกสาร (Notary Public) ของ ทนายวราวุธ Mr. Warawut

    ทนายวราวุธMr. Warawut

    Notarial Services Attorney • Real Estate

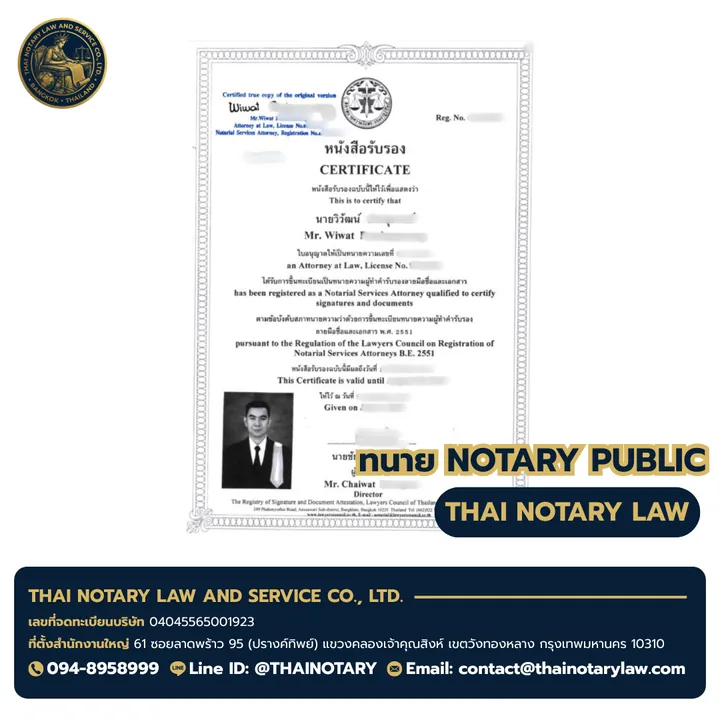
  • ใบอนุญาตทนายทำคำรับรองลายมือชื่อและเอกสาร (Notary Public) ของ ทนายวิวัฒน์ Mr. Wiwat

    ทนายวิวัฒน์Mr. Wiwat

    Notarial Services Attorney • Family & Marriage

เลื่อนดูใบอนุญาตทั้งหมด →

Record of Processing Activities (RoPA) · Record of Processing Activities — ตอบ DSAR ตาม SLA 30 วันได้ 100% ในลูกค้าที่ใช้ระบบเรา

Thai Notary Law & Service ให้บริการ PDPA Compliance ครบวงจร — DPO outsource, DPMS platform, DPIA, RoPA, DSAR, breach response 24/7, PDPC defence, และอบรม ครอบคลุมลูกค้าในกลุ่ม healthcare, banking, e-commerce, education, SaaS หน้านี้เน้นบริการ Record of Processing Activities (RoPA) — ต่อโครงการ; รวม template + train ให้ทีมลูกค้าดูแลต่อ; Deliverable: จัดทำ RoPA ครบทุก processing activity, map data category + legal basis + retention, identify cross-border transfer + safeguard การ notify breach ต่อ PDPC ภายใน 72 ชม. เรามี playbook ที่ทดสอบแล้ว + forensic partner ที่ preapproved — เข้าถึงทีมได้ 24/7 ผ่าน hotline; SLA garantie triage ภายใน 4 ชม. + containment ภายใน 12 ชม. + notification ภายใน 60 ชม. (buffer 12 ชม. ก่อนเส้นตาย) ทุก engagement ระบุ scope + fee + SLA + indemnity clause; ปฏิบัติตาม PDPA, PDPC guideline, GDPR, APEC CBPR, ASEAN Data Protection Framework, และ ISO 27701 _locale: th_

Multilingual training
TH + EN + 中文 + 日本語 + 한국어 — head office/branch coverage
PDPC defence expert
ประสบการณ์ตอบข้อร้องเรียน + อุทธรณ์ + ป้องกันค่าปรับ 5 ล้าน
DSAR SLA 30 วัน 100%
template response 8 rights + identity verification + audit trail
Fixed monthly retainer
ไม่มี hourly billing surprise + 20 ชม./เดือน + unlimited email
AI Act ready
prep for AI Act ไทย + EU AI Act + APEC CBPR
72-hour breach playbook
triage 4 ชม. + containment 12 ชม. + notification 60 ชม.

ขอบเขต compliance ที่ครอบคลุมทุก processing activity

บริการ Record of Processing Activities (RoPA) (Record of Processing Activities) ต่อโครงการ; รวม template + train ให้ทีมลูกค้าดูแลต่อ · Timeline: 14 วัน · ฐาน PDPA มาตรา 39 หลักสูตรอบรมของเรามีทะเบียนกับ PDPC + สถาบันฝึกอบรม (DPO Certification 16 ชม.) — ผู้ผ่านการอบรมได้รับ certificate ที่ยอมรับในการแต่งตั้ง DPO ตาม PDPA ม.41(4) เมื่อพูดถึง ขอบเขต compliance ที่ครอบคลุมทุก processing activity สิ่งที่ผู้บริหารและ DPO ควรเข้าใจคือ PDPA ไม่ใช่แค่เรื่องกฎหมาย — เป็น business enabler ที่ช่วยให้บริษัทได้ trust จากลูกค้า, ผ่าน enterprise procurement, เข้าถึงตลาด EU/US ที่ต้อง GDPR compliance, และป้องกันความเสียหายทั้งค่าปรับ (สูงสุด 5 ล้าน) reputation และ business disruption จาก breach
  • CMP + Google Consent Mode v2 + Meta Pixel consent
  • DPO team IAPP CIPP/E + CIPM + CIPT + ISO 27701 Lead Auditor
  • DPMS platform (SSO + role-based) รวม RoPA + DPIA + DSAR + vendor DPA
  • indemnity clause — เบี้ยปรับจากความผิดพลาดของเรา เราจ่ายทั้งหมด
  • SCC + BCR + safeguard cross-border 40+ ประเทศ
กรณีศึกษาจากลูกค้าจริง: โรงเรียนนานาชาติ 800 นักเรียน: เรา implement children data safeguard + parental consent workflow + LMS DPA + alumni marketing consent — ไม่มี complaint จากผู้ปกครองในเวลา 18 เดือน

Deliverable หลัก: จัดทำ RoPA ครบทุก processing activity; map data category + legal basis + retention; identify cross-border transfer + safeguard; หลักฐานตาม PDPA มาตรา 39 พร้อมสำหรับตรวจ

SLA ที่ระบุไว้ในสัญญา — response time + audit + report

บริการ Record of Processing Activities (RoPA) (Record of Processing Activities) ต่อโครงการ; รวม template + train ให้ทีมลูกค้าดูแลต่อ · Timeline: 14 วัน · ฐาน PDPA มาตรา 39 DPO team ของเราประกอบด้วย IAPP CIPP/E, CIPP/A, CIPM, CIPT ครบทุก certification + IRCA ISO 27701 Lead Auditor + Thai PDPA Certified DPO ตาม PDPC standards — ทีมเดียวในไทยที่ครอบคลุมทั้ง PDPA + GDPR + APEC CBPR + ASEAN Data Protection Framework เมื่อพูดถึง SLA ที่ระบุไว้ในสัญญา — response time + audit + report สิ่งที่ผู้บริหารและ DPO ควรเข้าใจคือ PDPA ไม่ใช่แค่เรื่องกฎหมาย — เป็น business enabler ที่ช่วยให้บริษัทได้ trust จากลูกค้า, ผ่าน enterprise procurement, เข้าถึงตลาด EU/US ที่ต้อง GDPR compliance, และป้องกันความเสียหายทั้งค่าปรับ (สูงสุด 5 ล้าน) reputation และ business disruption จาก breach
  • CMP + Google Consent Mode v2 + Meta Pixel consent
  • quarterly audit report + PDPC guideline update + roadmap adjustment
  • DSAR SLA 30 วัน — 100% response rate ใน portfolio ลูกค้า
  • DPMS platform (SSO + role-based) รวม RoPA + DPIA + DSAR + vendor DPA
  • training TH/EN/中文/日/韓 พร้อม e-learning สำหรับ new hire
กรณีศึกษาจากลูกค้าจริง: e-commerce fashion multi-country (ไทย/สิงคโปร์/มาเลย์): เรา setup GDPR-compliant CMP + PDPA (TH) + PDPA (SG) + PDPA (MY) พร้อม SCC ระหว่าง entity — ลูกค้าลด cookie complaint 92% ในไตรมาสแรก

Deliverable หลัก: จัดทำ RoPA ครบทุก processing activity; map data category + legal basis + retention; identify cross-border transfer + safeguard; หลักฐานตาม PDPA มาตรา 39 พร้อมสำหรับตรวจ

72-hour breach notification workflow ที่ทดสอบแล้ว

บริการ Record of Processing Activities (RoPA) (Record of Processing Activities) ต่อโครงการ; รวม template + train ให้ทีมลูกค้าดูแลต่อ · Timeline: 14 วัน · ฐาน PDPA มาตรา 39 การ notify breach ต่อ PDPC ภายใน 72 ชม. เรามี playbook ที่ทดสอบแล้ว + forensic partner ที่ preapproved — เข้าถึงทีมได้ 24/7 ผ่าน hotline; SLA garantie triage ภายใน 4 ชม. + containment ภายใน 12 ชม. + notification ภายใน 60 ชม. (buffer 12 ชม. ก่อนเส้นตาย) เมื่อพูดถึง 72-hour breach notification workflow ที่ทดสอบแล้ว สิ่งที่ผู้บริหารและ DPO ควรเข้าใจคือ PDPA ไม่ใช่แค่เรื่องกฎหมาย — เป็น business enabler ที่ช่วยให้บริษัทได้ trust จากลูกค้า, ผ่าน enterprise procurement, เข้าถึงตลาด EU/US ที่ต้อง GDPR compliance, และป้องกันความเสียหายทั้งค่าปรับ (สูงสุด 5 ล้าน) reputation และ business disruption จาก breach
  • DPO team IAPP CIPP/E + CIPM + CIPT + ISO 27701 Lead Auditor
  • DSAR SLA 30 วัน — 100% response rate ใน portfolio ลูกค้า
  • 72-hour breach playbook + forensic partner + 24/7 hotline
  • DPMS platform (SSO + role-based) รวม RoPA + DPIA + DSAR + vendor DPA
  • indemnity clause — เบี้ยปรับจากความผิดพลาดของเรา เราจ่ายทั้งหมด
กรณีศึกษาจากลูกค้าจริง: ธนาคาร digital-only ที่จดทะเบียน BOT: เราสร้าง DPMS parallel กับ BOT IT Risk Guideline — pass PDPC first-year inspection + BOT audit โดยไม่มี finding

Deliverable หลัก: จัดทำ RoPA ครบทุก processing activity; map data category + legal basis + retention; identify cross-border transfer + safeguard; หลักฐานตาม PDPA มาตรา 39 พร้อมสำหรับตรวจ

โครงสร้างค่าบริการและสิ่งที่รวมในราคา

บริการ Record of Processing Activities (RoPA) (Record of Processing Activities) ต่อโครงการ; รวม template + train ให้ทีมลูกค้าดูแลต่อ · Timeline: 14 วัน · ฐาน PDPA มาตรา 39 การ notify breach ต่อ PDPC ภายใน 72 ชม. เรามี playbook ที่ทดสอบแล้ว + forensic partner ที่ preapproved — เข้าถึงทีมได้ 24/7 ผ่าน hotline; SLA garantie triage ภายใน 4 ชม. + containment ภายใน 12 ชม. + notification ภายใน 60 ชม. (buffer 12 ชม. ก่อนเส้นตาย) เมื่อพูดถึง โครงสร้างค่าบริการและสิ่งที่รวมในราคา สิ่งที่ผู้บริหารและ DPO ควรเข้าใจคือ PDPA ไม่ใช่แค่เรื่องกฎหมาย — เป็น business enabler ที่ช่วยให้บริษัทได้ trust จากลูกค้า, ผ่าน enterprise procurement, เข้าถึงตลาด EU/US ที่ต้อง GDPR compliance, และป้องกันความเสียหายทั้งค่าปรับ (สูงสุด 5 ล้าน) reputation และ business disruption จาก breach
  • training TH/EN/中文/日/韓 พร้อม e-learning สำหรับ new hire
  • DPO team IAPP CIPP/E + CIPM + CIPT + ISO 27701 Lead Auditor
  • DPMS platform (SSO + role-based) รวม RoPA + DPIA + DSAR + vendor DPA
  • indemnity clause — เบี้ยปรับจากความผิดพลาดของเรา เราจ่ายทั้งหมด
  • quarterly audit report + PDPC guideline update + roadmap adjustment
กรณีศึกษาจากลูกค้าจริง: e-commerce fashion multi-country (ไทย/สิงคโปร์/มาเลย์): เรา setup GDPR-compliant CMP + PDPA (TH) + PDPA (SG) + PDPA (MY) พร้อม SCC ระหว่าง entity — ลูกค้าลด cookie complaint 92% ในไตรมาสแรก

Deliverable หลัก: จัดทำ RoPA ครบทุก processing activity; map data category + legal basis + retention; identify cross-border transfer + safeguard; หลักฐานตาม PDPA มาตรา 39 พร้อมสำหรับตรวจ

การเตรียม transition หากเปลี่ยน DPO consultant

บริการ Record of Processing Activities (RoPA) (Record of Processing Activities) ต่อโครงการ; รวม template + train ให้ทีมลูกค้าดูแลต่อ · Timeline: 14 วัน · ฐาน PDPA มาตรา 39 หลักสูตรอบรมของเรามีทะเบียนกับ PDPC + สถาบันฝึกอบรม (DPO Certification 16 ชม.) — ผู้ผ่านการอบรมได้รับ certificate ที่ยอมรับในการแต่งตั้ง DPO ตาม PDPA ม.41(4) เมื่อพูดถึง การเตรียม transition หากเปลี่ยน DPO consultant สิ่งที่ผู้บริหารและ DPO ควรเข้าใจคือ PDPA ไม่ใช่แค่เรื่องกฎหมาย — เป็น business enabler ที่ช่วยให้บริษัทได้ trust จากลูกค้า, ผ่าน enterprise procurement, เข้าถึงตลาด EU/US ที่ต้อง GDPR compliance, และป้องกันความเสียหายทั้งค่าปรับ (สูงสุด 5 ล้าน) reputation และ business disruption จาก breach
  • CMP + Google Consent Mode v2 + Meta Pixel consent
  • 72-hour breach playbook + forensic partner + 24/7 hotline
  • SCC + BCR + safeguard cross-border 40+ ประเทศ
  • DPMS platform (SSO + role-based) รวม RoPA + DPIA + DSAR + vendor DPA
  • quarterly audit report + PDPC guideline update + roadmap adjustment
กรณีศึกษาจากลูกค้าจริง: โรงเรียนนานาชาติ 800 นักเรียน: เรา implement children data safeguard + parental consent workflow + LMS DPA + alumni marketing consent — ไม่มี complaint จากผู้ปกครองในเวลา 18 เดือน

Deliverable หลัก: จัดทำ RoPA ครบทุก processing activity; map data category + legal basis + retention; identify cross-border transfer + safeguard; หลักฐานตาม PDPA มาตรา 39 พร้อมสำหรับตรวจ

การใช้ AI + automation ลด DPO workload 60%

บริการ Record of Processing Activities (RoPA) (Record of Processing Activities) ต่อโครงการ; รวม template + train ให้ทีมลูกค้าดูแลต่อ · Timeline: 14 วัน · ฐาน PDPA มาตรา 39 ค่าบริการทุกงานเป็น fixed fee ระบุใน engagement letter — ไม่มี hidden cost, ไม่มี hourly billing surprise; retainer DPO รวม 20 ชม./เดือน + unlimited email/LINE support + quarterly compliance audit report เมื่อพูดถึง การใช้ AI + automation ลด DPO workload 60% สิ่งที่ผู้บริหารและ DPO ควรเข้าใจคือ PDPA ไม่ใช่แค่เรื่องกฎหมาย — เป็น business enabler ที่ช่วยให้บริษัทได้ trust จากลูกค้า, ผ่าน enterprise procurement, เข้าถึงตลาด EU/US ที่ต้อง GDPR compliance, และป้องกันความเสียหายทั้งค่าปรับ (สูงสุด 5 ล้าน) reputation และ business disruption จาก breach
  • 72-hour breach playbook + forensic partner + 24/7 hotline
  • indemnity clause — เบี้ยปรับจากความผิดพลาดของเรา เราจ่ายทั้งหมด
  • DPMS platform (SSO + role-based) รวม RoPA + DPIA + DSAR + vendor DPA
  • DSAR SLA 30 วัน — 100% response rate ใน portfolio ลูกค้า
  • SCC + BCR + safeguard cross-border 40+ ประเทศ
กรณีศึกษาจากลูกค้าจริง: e-commerce fashion multi-country (ไทย/สิงคโปร์/มาเลย์): เรา setup GDPR-compliant CMP + PDPA (TH) + PDPA (SG) + PDPA (MY) พร้อม SCC ระหว่าง entity — ลูกค้าลด cookie complaint 92% ในไตรมาสแรก

Deliverable หลัก: จัดทำ RoPA ครบทุก processing activity; map data category + legal basis + retention; identify cross-border transfer + safeguard; หลักฐานตาม PDPA มาตรา 39 พร้อมสำหรับตรวจ

cookie audit + Google Analytics 4 + Meta Pixel consent

บริการ Record of Processing Activities (RoPA) (Record of Processing Activities) ต่อโครงการ; รวม template + train ให้ทีมลูกค้าดูแลต่อ · Timeline: 14 วัน · ฐาน PDPA มาตรา 39 การ notify breach ต่อ PDPC ภายใน 72 ชม. เรามี playbook ที่ทดสอบแล้ว + forensic partner ที่ preapproved — เข้าถึงทีมได้ 24/7 ผ่าน hotline; SLA garantie triage ภายใน 4 ชม. + containment ภายใน 12 ชม. + notification ภายใน 60 ชม. (buffer 12 ชม. ก่อนเส้นตาย) เมื่อพูดถึง cookie audit + Google Analytics 4 + Meta Pixel consent สิ่งที่ผู้บริหารและ DPO ควรเข้าใจคือ PDPA ไม่ใช่แค่เรื่องกฎหมาย — เป็น business enabler ที่ช่วยให้บริษัทได้ trust จากลูกค้า, ผ่าน enterprise procurement, เข้าถึงตลาด EU/US ที่ต้อง GDPR compliance, และป้องกันความเสียหายทั้งค่าปรับ (สูงสุด 5 ล้าน) reputation และ business disruption จาก breach
  • 72-hour breach playbook + forensic partner + 24/7 hotline
  • quarterly audit report + PDPC guideline update + roadmap adjustment
  • DPO team IAPP CIPP/E + CIPM + CIPT + ISO 27701 Lead Auditor
  • SCC + BCR + safeguard cross-border 40+ ประเทศ
  • DSAR SLA 30 วัน — 100% response rate ใน portfolio ลูกค้า
กรณีศึกษาจากลูกค้าจริง: ธนาคาร digital-only ที่จดทะเบียน BOT: เราสร้าง DPMS parallel กับ BOT IT Risk Guideline — pass PDPC first-year inspection + BOT audit โดยไม่มี finding

Deliverable หลัก: จัดทำ RoPA ครบทุก processing activity; map data category + legal basis + retention; identify cross-border transfer + safeguard; หลักฐานตาม PDPA มาตรา 39 พร้อมสำหรับตรวจ

employee monitoring + CCTV + biometric time attendance

บริการ Record of Processing Activities (RoPA) (Record of Processing Activities) ต่อโครงการ; รวม template + train ให้ทีมลูกค้าดูแลต่อ · Timeline: 14 วัน · ฐาน PDPA มาตรา 39 การ notify breach ต่อ PDPC ภายใน 72 ชม. เรามี playbook ที่ทดสอบแล้ว + forensic partner ที่ preapproved — เข้าถึงทีมได้ 24/7 ผ่าน hotline; SLA garantie triage ภายใน 4 ชม. + containment ภายใน 12 ชม. + notification ภายใน 60 ชม. (buffer 12 ชม. ก่อนเส้นตาย) เมื่อพูดถึง employee monitoring + CCTV + biometric time attendance สิ่งที่ผู้บริหารและ DPO ควรเข้าใจคือ PDPA ไม่ใช่แค่เรื่องกฎหมาย — เป็น business enabler ที่ช่วยให้บริษัทได้ trust จากลูกค้า, ผ่าน enterprise procurement, เข้าถึงตลาด EU/US ที่ต้อง GDPR compliance, และป้องกันความเสียหายทั้งค่าปรับ (สูงสุด 5 ล้าน) reputation และ business disruption จาก breach
  • training TH/EN/中文/日/韓 พร้อม e-learning สำหรับ new hire
  • 72-hour breach playbook + forensic partner + 24/7 hotline
  • CMP + Google Consent Mode v2 + Meta Pixel consent
  • SCC + BCR + safeguard cross-border 40+ ประเทศ
  • DPMS platform (SSO + role-based) รวม RoPA + DPIA + DSAR + vendor DPA
กรณีศึกษาจากลูกค้าจริง: โรงเรียนนานาชาติ 800 นักเรียน: เรา implement children data safeguard + parental consent workflow + LMS DPA + alumni marketing consent — ไม่มี complaint จากผู้ปกครองในเวลา 18 เดือน

Deliverable หลัก: จัดทำ RoPA ครบทุก processing activity; map data category + legal basis + retention; identify cross-border transfer + safeguard; หลักฐานตาม PDPA มาตรา 39 พร้อมสำหรับตรวจ

ขั้นตอนการให้บริการ PDPA

  1. Engage: engagement letter + fixed fee + SLA + indemnity clause
  2. Annual: annual DPO report + risk register update + roadmap adjustment
  3. Assess: gap assessment 21 วัน — สัมภาษณ์ 8-15 department + document review + heat-map
  4. DSAR: DSAR portal + workflow + SLA 30 วัน + template response ทั้ง 8 rights
  5. Plan: roadmap 12 เดือน + quick win 30 วัน (privacy policy, cookie notice, employee awareness)
  6. DPMS: DPMS setup + RoPA + DPIA (high-risk) + DPA review ทั้ง vendor list
  7. Breach: breach playbook + tabletop exercise + forensic partner ready + 24/7 hotline
  8. QuickWin: quick win implementation — Privacy Policy + Cookie CMP + employee training + DPO appointment

คำถามที่พบบ่อย

DSAR ตอบภายในกี่วันและครอบคลุมสิทธิอะไรบ้าง
ต้องตอบภายใน 30 วัน (ต่ออีก 60 วันได้ถ้ามีเหตุ) หลังได้รับ request ที่ครบเงื่อนไข; PDPA ให้สิทธิ 8 ประเภท: access, rectification, erasure (right to be forgotten), restriction, portability, object, withdraw consent, complaint; ต้อง verify identity ก่อนตอบ + ให้ฟรีครั้งแรก
cookie ต้องขอ consent หรือไม่ — cookie notice พอไหม
ตาม PDPC Cookie Notification 2565: strictly necessary cookies ไม่ต้อง consent, functional/analytics/marketing/advertising cookies ต้อง prior consent (opt-in) ก่อน load; ต้องมี CMP ที่ block cookies ก่อน consent + ให้ withdraw ได้ทุกเมื่อ + เก็บ consent record; Google Consent Mode v2 บังคับใช้ตั้งแต่ March 2024
sensitive data (medical, biometric, sexual orientation, religion) มี rule เพิ่มไหม
มี — ต้องมี explicit consent (ยกเว้น 9 กรณี เช่น life-saving, employment law, public health) + DPIA บังคับ + retention สั้นกว่า + technical safeguard เข้มขึ้น (encryption at rest + in transit + access log); biometric สำหรับ time attendance ต้อง alternative option ให้พนักงานที่ไม่ยินยอม
บริษัทของเราต้องแต่งตั้ง DPO หรือไม่
ต้องแต่งตั้ง DPO ตาม PDPA ม.41 หากเข้าเงื่อนไข: (1) หน่วยงานรัฐ, (2) core business เป็น large-scale monitoring, (3) core business เป็น large-scale processing of sensitive data (medical, biometric, criminal); บริษัททั่วไปที่ไม่เข้าเงื่อนไขไม่บังคับ แต่แนะนำให้มี — best practice + safety net
AI/ML product ต้องทำ DPIA หรือไม่
ต้องทำ — AI/ML processing ถือเป็น systematic evaluation + automated decision-making ตาม PDPC guideline; DPIA ต้อง cover: purpose, data category, algorithmic explainability, bias assessment, human oversight, opt-out mechanism; หากใช้ AI ตัดสินใจที่มี legal/significant effect ต้องมี right to human review + object
โทษปรับ PDPA สูงสุดเท่าไหร่และใครถูกลงโทษ
โทษปรับทางปกครองสูงสุด 5 ล้านบาท (per violation) + โทษอาญาถึงจำคุก 1 ปี (สำหรับกรณีร้ายแรง); ผู้บริหารระดับสูงและ DPO อาจต้องรับผิดชอบส่วนตัวหากพิสูจน์ได้ว่าจงใจหรือประมาทเลินเล่ออย่างร้ายแรง; นอกจากนี้เจ้าของข้อมูลสามารถฟ้องเรียกค่าเสียหายทางแพ่งได้อีก
เปลี่ยน DPO consultant มาที่นี่ทำอย่างไร
เราจัด transition 30-60 วัน — ประสานกับ consultant เดิมขอ RoPA/DPIA/DSAR log/breach register/vendor list, migrate เข้า DPMS ของเรา, review compliance status, ปรับ playbook + workflow, training ทีมลูกค้า; ระหว่าง transition รับผิดชอบ compliance ต่อเนื่องรวม breach response 24/7
cross-border data transfer ทำอย่างไร
ต้องมี safeguard ตาม PDPA ม.28-29: (1) transfer ไปประเทศที่ PDPC ประกาศว่ามีมาตรฐานคุ้มครองเทียบเท่า (adequate), (2) transfer ผ่าน SCC (Standard Contractual Clauses) ที่ PDPC อนุมัติ, (3) transfer ผ่าน BCR (Binding Corporate Rules) สำหรับกลุ่มบริษัท, (4) consent explicit ของเจ้าของข้อมูล; เรารับ setup SCC + BCR
ต้องขอ consent ทุกครั้งหรือใช้ legal basis อื่นได้
PDPA มี legal basis 6 ประเภท (consent, contract, legal obligation, vital interest, public interest, legitimate interest) + สำหรับ sensitive data มี 10 basis เข้มขึ้น; ในทางปฏิบัติ consent ไม่ใช่ default — ควรใช้ contract/legitimate interest ก่อน และ reserve consent เฉพาะ marketing + sensitive data

ขอปรึกษา PDPA ฟรี 60 นาที

DPO team ตอบกลับใน 15 นาที · breach hotline 24/7 · LINE, Email, โทร

ติดต่อขอปรึกษา

เหมาะกับอุตสาหกรรม

เอกสารที่ต้องเตรียมสำหรับ Record of Processing Activities (RoPA)

รายการเอกสารรายละเอียด / เหตุผลที่ต้องใช้สถานะ
Record of Processing Activities (RoPA) ฉบับสมบูรณ์ ชัดเจนทุกหน้า (สแกนสีความละเอียดสูงใช้ได้)ต้องเห็นตราประทับ ลายมือชื่อ เลขที่เอกสาร และขอบกระดาษครบทุกด้านจำเป็น
หนังสือเดินทางหรือบัตรประชาชนของเจ้าของเอกสารใช้ยืนยันการสะกดชื่อ-นามสกุลให้ตรงกับเอกสารปลายทาง — สาเหตุถูกตีกลับอันดับ 1จำเป็น
ข้อมูลปลายทางที่จะยื่นระบุหน่วยงาน/ประเทศ เช่น บริษัทที่ต้องการ compliance ขั้นต่ำ · ธุรกิจที่ไม่ได้ high-risk เพื่อเลือกรูปแบบการรับรองให้ตรงข้อกำหนดจำเป็น
เอกสารอ้างอิงการเปลี่ยนชื่อ-สกุล (ถ้ามี)ใช้เชื่อมโยงชื่อเดิม-ชื่อใหม่ เมื่อชื่อในเอกสารไม่ตรงกับหนังสือเดินทางปัจจุบันถ้ามี / ตามกรณี
หนังสือมอบอำนาจ (กรณีให้ผู้อื่นดำเนินการแทน)พร้อมสำเนาบัตรของผู้มอบและผู้รับมอบอำนาจ ลงลายมือชื่อรับรองสำเนาทุกฉบับถ้ามี / ตามกรณี
ที่อยู่จัดส่งและกำหนดวันที่ต้องใช้ใช้วางแผนคิวรับรองและเลือกวิธีจัดส่ง (รับที่สำนักงาน / EMS / เอกชนระหว่างประเทศ)ถ้ามี / ตามกรณี
system listเอกสารเฉพาะของบริการนี้ — เตรียมล่วงหน้าเพื่อลดรอบแก้ไขถ้ามี / ตามกรณี
HR/customer database structureเอกสารเฉพาะของบริการนี้ — เตรียมล่วงหน้าเพื่อลดรอบแก้ไขถ้ามี / ตามกรณี
vendor contractเอกสารเฉพาะของบริการนี้ — เตรียมล่วงหน้าเพื่อลดรอบแก้ไขถ้ามี / ตามกรณี
ผังโครงสร้างองค์กรและรายชื่อระบบที่เก็บข้อมูลเอกสารเฉพาะของบริการนี้ — เตรียมล่วงหน้าเพื่อลดรอบแก้ไขถ้ามี / ตามกรณี
รายชื่อผู้ประมวลผลข้อมูลภายนอก (vendor)เอกสารเฉพาะของบริการนี้ — เตรียมล่วงหน้าเพื่อลดรอบแก้ไขถ้ามี / ตามกรณี

ขั้นตอนดำเนินการ Record of Processing Activities (RoPA) ทีละขั้น

  1. 1) ส่งภาพเอกสารให้ประเมินก่อนเริ่มงาน

    ส่งภาพถ่ายหรือสแกน Record of Processing Activities (RoPA) พร้อมหน้าหนังสือเดินทางทาง LINE หรืออีเมล เจ้าหน้าที่ตรวจความครบถ้วน ประเภทการรับรองที่ปลายทางต้องการ และแจ้งขั้นตอนที่จำเป็นจริงเป็นรายเคส

  2. 2) ยืนยันขอบเขตงานและกำหนดส่ง

    ยืนยันรูปแบบผลงาน (ไฟล์ PDF ฉบับรับรอง / ฉบับพิมพ์พร้อมตราประทับ) ภาษาปลายทาง จำนวนชุด และกำหนดวันที่ต้องใช้ กรอบเวลามาตรฐานของงานนี้คือ 14 วันทำการ

  3. 3) จัดทำและตรวจทานสองรอบ

    ตรวจข้อมูลสำคัญ ได้แก่ จัดทำ RoPA ครบทุก processing activity · map data category + legal basis + retention · identify cross-border transfer + safeguard · หลักฐานตาม PDPA มาตรา 39 พร้อมสำหรับตรวจ เทียบกับต้นฉบับ และตรวจการสะกดชื่อ-สถานที่-วันที่ให้ตรงกับหนังสือเดินทางและเอกสารชุดเดิมที่เคยยื่น

  4. 4) รับรองโดยที่ปรึกษากฎหมายคุ้มครองข้อมูลส่วนบุคคลของสำนักงาน ตามกรอบ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล และแนวปฏิบัติของ สคส. (PDPC)

    ลงลายมือชื่อ ตราประทับ และออกคำรับรองในรูปแบบที่ปลายทางยอมรับ พร้อมเย็บชุดเอกสารและติดตราประทับคาบรอยต่อ ห้ามแกะออกภายหลังเพราะจะทำให้การรับรองเสียสภาพ

  5. 5) เดินเรื่องรับรองชั้นถัดไปเมื่อปลายทางกำหนด

    หากปลายทางต้องการชั้นเพิ่ม เช่น รับรองคำแปลที่กรมการกงสุล (กองสัญชาติและนิติกรณ์) แล้วต่อด้วย Apostille หรือสถานทูตปลายทาง เราจัดคิวและเดินเอกสารต่อให้ในชุดเดียว

  6. 6) ส่งมอบ ตรวจรับ และเก็บสำเนาไว้อ้างอิง

    รับเอกสารที่สำนักงาน หรือจัดส่ง EMS/เอกชนระหว่างประเทศพร้อมเลขติดตาม เก็บไฟล์สำเนาไว้ใช้ยื่นซ้ำหรือใช้กับ บริษัทที่ต้องการ compliance ขั้นต่ำ · ธุรกิจที่ไม่ได้ high-risk ในอนาคต

ระยะเวลาแต่ละขั้น (กรอบเวลาจริง)

  • ประเมินเอกสารและตอบกลับภายในเวลาทำการเดียวกัน (จันทร์-เสาร์)
  • จัดทำและตรวจทาน14 วันทำการ
  • รับรองคำแปลที่กรมการกงสุล (ถ้าต้องใช้)ปกติ 1-3 วันทำการ ตามคิวจริงของหน่วยงาน
  • Apostille หรือรับรองสถานทูตปลายทาง (ถ้าต้องใช้)ขึ้นกับคิวของสถานทูต/หน่วยงานปลายทาง
  • จัดส่งในประเทศ / ต่างประเทศEMS 1-3 วันทำการ · ต่างประเทศ 3-7 วันทำการ

คำแนะนำก่อนยื่นเอกสาร

  • สะกดชื่อ-นามสกุลตามหนังสือเดินทางเล่มปัจจุบันเสมอ และแจ้งการสะกดที่เคยใช้ยื่นครั้งก่อนให้เราทราบ
  • คัดสำเนาเอกสารใหม่จากหน่วยงานผู้ออกก่อนเริ่มงาน หากปลายทางกำหนดอายุเอกสาร (มักไม่เกิน 3-6 เดือน)
  • แจ้งหน่วยงานปลายทางให้ชัด (เช่น บริษัทที่ต้องการ compliance ขั้นต่ำ · ธุรกิจที่ไม่ได้ high-risk) เพราะรูปแบบการรับรองที่ยอมรับต่างกันในแต่ละประเทศ
  • เผื่อเวลาก่อนกำหนดยื่นอย่างน้อย 2 สัปดาห์ หากต้องผ่านกรมการกงสุลหรือสถานทูตต่อ
  • เตรียมเอกสารทุกหน้าให้ครบ รวมหน้าที่ว่างหรือหน้าหลังที่มีตราประทับ
  • ถ้าต้องใช้หลายชุด ให้สั่งจำนวนชุดพร้อมกันในรอบเดียว ประหยัดเวลาและลดโอกาสข้อมูลไม่ตรงกัน
  • เก็บใบเสร็จและเลขติดตามเอกสารไว้ทุกครั้ง เพื่อใช้อ้างอิงกรณีปลายทางขอตรวจสอบย้อนหลัง

ข้อควรระวัง — สาเหตุที่เอกสารถูกตีกลับบ่อย

  • ชื่อสะกดไม่ตรงหนังสือเดินทาง — สาเหตุถูกตีกลับที่พบมากที่สุด แก้ได้ด้วยการตรวจก่อนรับรอง
  • ใช้สำเนาถ่ายแทนฉบับคัดรับรองใหม่ ทำให้หน่วยงานปลายทางปฏิเสธตั้งแต่หน้าเคาน์เตอร์
  • แกะแม็กหรือเย็บชุดเอกสารใหม่เอง ทำให้ตราประทับคาบรอยต่อขาดและการรับรองเสียสภาพ
  • เข้าใจผิดว่า Apostille แทนการรับรองคำแปลได้ — Apostille รับรองลายมือชื่อ/ตราของเจ้าหน้าที่ ไม่รับรองเนื้อหาหรือคำแปล
  • เอกสารหมดอายุระหว่างรอคิวสถานทูต ควรตรวจอายุเอกสารก่อนเริ่มขั้นถัดไป
  • ใช้รูปแบบคำรับรองของประเทศหนึ่งไปยื่นอีกประเทศ เช่น รายชื่อนักแปลของสถานทูตหนึ่งใช้ข้ามสถานทูตไม่ได้
  • อ้างอิงค่าธรรมเนียมราชการจากข้อมูลเก่า ควรยืนยันกับหน่วยงานในวันที่ยื่นจริง

ข้อมูลทบทวน ณ สิงหาคม 2569 — ขั้นตอน อายุเอกสาร และค่าธรรมเนียมราชการเปลี่ยนได้ ควรยืนยันกับหน่วยงานปลายทางก่อนยื่น

ทำเองกับให้เราดูแลให้ ต่างกันอย่างไร

หัวข้อดำเนินการเองให้ Thai Notary Law ดูแล
ตรวจข้อกำหนดปลายทางต้องอ่านประกาศหลายหน่วยงานเอง และเสี่ยงตีความผิดเราสรุปข้อกำหนดที่ใช้จริงกับปลายทางของคุณ พร้อมระบุขั้นที่ไม่จำเป็นให้ตัดออก
คิวและการเดินเอกสารเดินหลายหน่วยงานเอง เสียวันลาและค่าเดินทางหลายรอบเราเดินเอกสารและจัดคิวต่อเนื่องในชุดเดียว แจ้งความคืบหน้าเป็นระยะ
ความเสี่ยงถูกตีกลับรู้ผลตอนถูกปฏิเสธ ต้องเริ่มใหม่และเสียเวลาซ้ำตรวจทานสองรอบก่อนรับรอง และแก้ไขให้ฟรีหากถูกตีกลับจากความผิดพลาดของผู้แปล
อยู่ต่างจังหวัดหรือต่างประเทศต้องเดินทางเข้ากรุงเทพฯ ด้วยตัวเองส่งไฟล์และเอกสารทางไปรษณีย์ได้ เราจัดส่งผลงานกลับพร้อมเลขติดตาม

ไม่อยากเสียเวลาเดินเอกสารเอง ให้เราดูแล Record of Processing Activities (RoPA) ให้ครบทุกขั้น

ส่งภาพเอกสารมาให้ประเมินก่อนได้ ไม่มีค่าใช้จ่ายในการประเมิน เราแจ้งขั้นตอนที่จำเป็นจริง กรอบเวลา และใบเสนอราคาเฉพาะเคสให้ก่อนตัดสินใจ (งานนี้ปกติ 14 วันทำการ)

  • ประเมินเอกสารและตอบกลับภายในเวลาทำการเดียวกัน
  • ดำเนินการครบวงจร: จัดทำ · รับรองโดยที่ปรึกษากฎหมายคุ้มครองข้อมูลส่วนบุคคลของสำนักงาน ตามกรอบ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล และแนวปฏิบัติของ สคส. (PDPC) · เดินเรื่องชั้นถัดไป · จัดส่ง
  • รับงานจากต่างจังหวัดและต่างประเทศทางไปรษณีย์/ขนส่งเอกชน
  • แก้ไขฟรีหากถูกตีกลับจากความผิดพลาดของผู้แปลหรือของเรา

ปรึกษาก่อนเริ่มงาน: เราเป็นที่ปรึกษา ไม่ใช่แค่ผู้รับทำเอกสาร

งาน Record of Processing Activities (RoPA) ในสาย PDPA และข้อมูลส่วนบุคคล ไม่ได้จบที่ "ทำเอกสารให้เสร็จ" แต่อยู่ที่การเลือกลำดับขั้น ให้ตรงกับข้อกำหนดของหน่วยงานปลายทางตั้งแต่ต้น ทีมงานของเราเป็นสำนักงานกฎหมายที่ทำงานสายเอกสาร ระหว่างประเทศมากว่า 15 ปี ทุกเคสจึงเริ่มจากการปรึกษาและวางแผนก่อน แล้วจึงลงมือทำ ไม่ใช่รับงานแล้วเดินเอกสารไปตามสูตรเดียวกันทุกเคส

ตรวจเอกสารและวินิจฉัยเส้นทางก่อนคิดค่าบริการ

ส่งภาพเอกสารมาให้ดูก่อนได้ เราจะบอกตรง ๆ ว่าเคสของคุณต้องผ่านกี่ชั้น ต้องมี ที่ปรึกษากฎหมายคุ้มครองข้อมูลส่วนบุคคลของสำนักงาน ตามกรอบ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล และแนวปฏิบัติของ สคส. (PDPC) หรือไม่ และมีชั้นไหนที่ "ไม่จำเป็น" สำหรับปลายทางของคุณ เพื่อไม่ให้เสียเวลาและค่าธรรมเนียมเกินจริง

วางลำดับขั้นตามประเทศ/หน่วยงานปลายทาง

ข้อกำหนดต่างกันตามปลายทาง เช่น บางประเทศรับ Apostille ในขณะที่บางประเทศยังต้องรับรองที่สถานทูต และบางหน่วยงานกำหนดให้ใช้นักแปลที่ขึ้นทะเบียนของประเทศนั้นเท่านั้น เราวินิจฉัยเป็นรายเคสก่อนเสมอ

แจ้งความเสี่ยงถูกตีกลับล่วงหน้า

จุดที่ทำให้เอกสารถูกปฏิเสธบ่อยที่สุดคือการสะกดชื่อไม่ตรงหนังสือเดินทาง เอกสารเกินอายุที่ปลายทางรับ ตราประทับไม่ครบ และการแปลชื่อหน่วยงานไม่ตรงชื่อทางการ เราตรวจทั้งชุดและแจ้งก่อนยื่น

ประสานงานและติดตามจนจบเรื่อง

ระหว่างทางเราติดตามคิวของหน่วยงาน อัปเดตความคืบหน้า และหากถูกขอเอกสารเพิ่มเราแก้ไขและยื่นต่อให้ เมื่อเสร็จเราแนะนำวิธีเก็บและใช้ซ้ำสำหรับ บริษัทที่ต้องการ compliance ขั้นต่ำ · ธุรกิจที่ไม่ได้ high-risk

ให้คำปรึกษาต่อเนื่องหลังงานเสร็จ

ลูกค้าถามต่อได้ตลอดหลังปิดงาน เช่น ปลายทางขอเอกสารเพิ่ม เปลี่ยนหน่วยงานที่ยื่น หรือต้องใช้เอกสารชุดเดิม กับอีกประเทศ เราให้คำแนะนำโดยไม่ต้องเริ่มเล่าเรื่องใหม่ทั้งหมด

มองภาพรวมทั้งเคส ไม่ใช่แค่เอกสารใบเดียว

หลายเคสที่เข้ามาเป็นเอกสารหนึ่งใบ แต่จริง ๆ ต้องใช้เป็นชุด เช่น เอกสารสถานะบุคคล เอกสารการเงิน และเอกสารรับรองความสัมพันธ์ เราตรวจให้ครบทั้งชุดตั้งแต่รอบแรกเพื่อลดจำนวนรอบเดินเรื่อง

เอเจนซี่รับเดินเอกสาร vs ที่ปรึกษา + ดำเนินการครบวงจร

หัวข้อเอเจนซี่รับเดินเอกสารทั่วไปThai Notary Law (ที่ปรึกษา + ดำเนินการ)
ก่อนเริ่มงานรับตามที่ลูกค้าสั่ง ลูกค้าต้องรู้เองว่าต้องทำชั้นไหนปรึกษาและวินิจฉัยเส้นทางให้ก่อน แล้วเสนอเฉพาะขั้นที่จำเป็นกับปลายทางของคุณ
ผู้รับผิดชอบงานพนักงานเดินเอกสารทนาย/ผู้เชี่ยวชาญของสำนักงานตรวจทาน และรับรองโดยที่ปรึกษากฎหมายคุ้มครองข้อมูลส่วนบุคคลของสำนักงาน ตามกรอบ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล และแนวปฏิบัติของ สคส. (PDPC) ตามชั้นที่กฎหมายกำหนด
เมื่อถูกตีกลับแจ้งลูกค้าให้ไปแก้เองวิเคราะห์เหตุที่ถูกตีกลับ แก้ไข และยื่นต่อให้ พร้อมอธิบายว่าทำไมปลายทางขอแบบนั้น
ขอบเขตคำปรึกษาตอบเฉพาะสถานะงานให้คำปรึกษาเชิงกฎหมายและเชิงกระบวนการทั้งก่อน ระหว่าง และหลังปิดงาน
ความต่อเนื่องจบเป็นครั้ง ๆเก็บประวัติเคส ใช้อ้างอิงเมื่อคุณต้องยื่นซ้ำหรือยื่นกับประเทศอื่นในภายหลัง
ค่าบริการเรียกตามรายการงานประเมินตามขอบเขตจริงของเคส เว็บไซต์ไม่แสดงราคา ขอใบเสนอราคาเฉพาะเคสได้

ใครดูแลและตรวจทานงานของคุณ

ทีมทนายความและผู้เชี่ยวชาญของสำนักงาน ประสบการณ์งานเอกสารระหว่างประเทศมากกว่า 15 ปี ทำคำรับรองโดยทนายความผู้ทำคำรับรองลายมือชื่อและเอกสาร (Notarial Services Attorney) ที่ขึ้นทะเบียนกับสภาทนายความในพระบรมราชูปถัมภ์ · ฐานอ้างอิงของงานนี้: PDPA มาตรา 39

ไม่อยากยุ่งยาก ให้เราดูแลทั้งกระบวนการ

ส่งภาพเอกสารและบอกปลายทางที่จะยื่นมาได้เลย เราตรวจให้ก่อน แจ้งขั้นตอนที่จำเป็นจริง แล้วดำเนินการแทน ตั้งแต่จัดทำ ตรวจทาน รับรอง เดินเรื่องชั้นถัดไป จนถึงจัดส่ง — คุณไม่ต้องเดินหน่วยงานเอง

ตรวจทานเนื้อหาโดยทีมทนายความของสำนักงาน · ข้อมูล ณ สิงหาคม 2569 โปรดตรวจสอบข้อกำหนดล่าสุดกับหน่วยงานปลายทางก่อนดำเนินการ